KOBİ'ler İçin 3-2-1 Yedekleme Stratejisi: Verinizi Kaybetmeden Önce Okuyun
Disk arızası, fidye yazılımı ya da yanlışlıkla silinen bir klasör… Veri kaybı her işletmenin başına gelebilir. 3-2-1 kuralı, basit ama etkili bir koruma sağlar.
Veri kaybı genellikle bir "eğer" değil, bir "ne zaman" sorusudur. Disk arızaları, elektrik dalgalanmaları, fidye yazılımları, çalınan dizüstü bilgisayarlar ya da yanlışlıkla silinen bir klasör… Hepsinin ortak çözümü aynıdır: Doğru kurgulanmış ve test edilmiş bir yedekleme stratejisi.
3-2-1 kuralı nedir?
Yıllardır kabul gören bu kural üç basit maddeden oluşur:
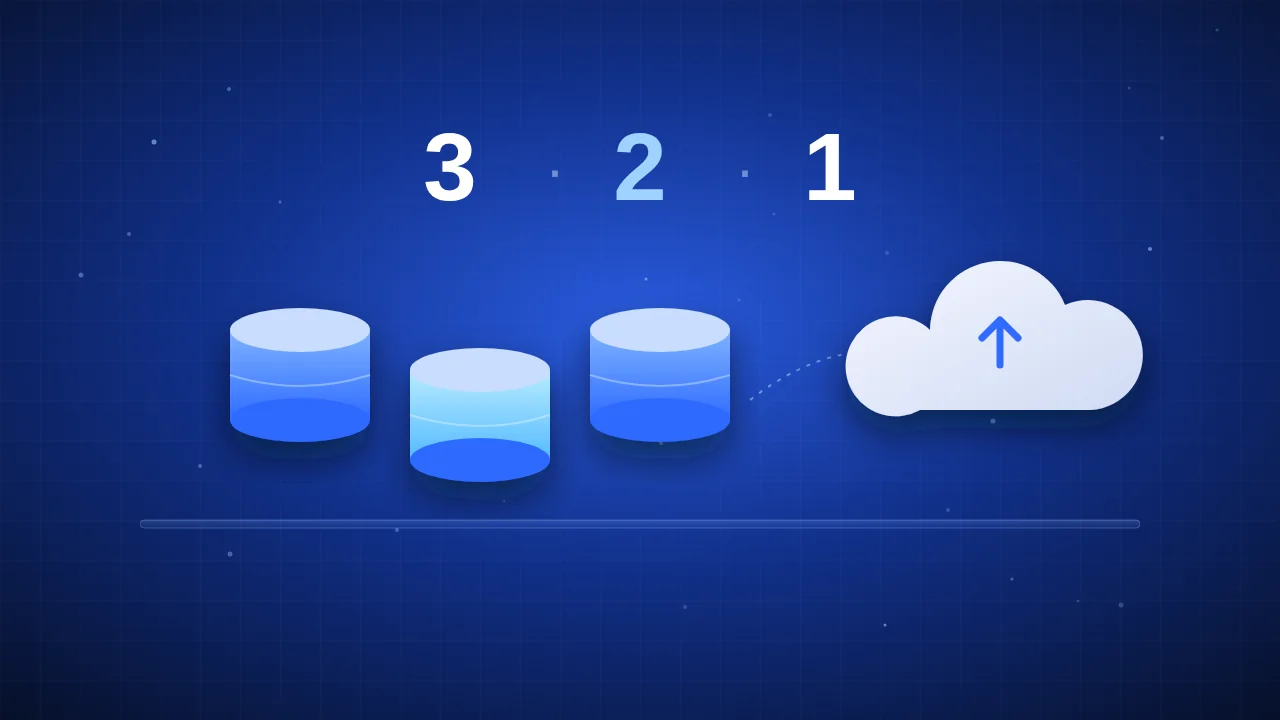
- 3 kopya veri: Asıl veri + iki yedek
- 2 farklı ortam: Örneğin bir NAS cihazı ve bulut depolama
- 1 kopya şirket dışında: Yangın, sel veya hırsızlık gibi fiziksel risklere karşı
Günümüzde bu kurala sıklıkla bir ek yapılır: 3-2-1-1-0. Buradaki ek "1", değiştirilemez (immutable) veya ağdan ayrılmış bir kopyayı; "0" ise geri yükleme testlerinde sıfır hata hedefini ifade eder.
Neden ağdan ayrılmış bir kopya şart?
Modern fidye yazılımları, şifrelemeye başlamadan önce ağdaki yedekleri bulup silmeye çalışır. Aynı ağa sürekli bağlı ve aynı yönetici hesabıyla erişilen bir yedek, saldırı anında asıl veriyle birlikte kaybedilebilir. Bu yüzden:
- Bulut yedeklerinde değiştirilemezlik (object lock / immutability) özelliğini etkinleştirin.
- Yedek sistemine ayrı ve MFA korumalı yönetici hesaplarıyla erişin.
- Mümkünse yedek altyapısını ana etki alanından (domain) ayrı tutun.
Ne yedeklenmeli?
Sadece dosya sunucusunu yedeklemek çoğu zaman yeterli değildir. Envanter çıkarırken şunları unutmayın:
- Dosya sunucuları ve paylaşılan klasörler
- ERP, muhasebe ve diğer iş uygulamalarının veritabanları
- E-posta ve kurumsal bulut hesapları (Microsoft 365, Google Workspace gibi)
- Sunucu ve sanal makine imajları
- Ağ cihazlarının (güvenlik duvarı, switch) yapılandırma dosyaları
- Kritik kullanıcıların bilgisayarlarındaki yerel veriler
RPO ve RTO: İki kritik soru
Yedekleme planınızı iki soru şekillendirir:
- RPO (Recovery Point Objective): En fazla ne kadarlık veri kaybını tolere edebilirsiniz? Bir gün mü, bir saat mi?
- RTO (Recovery Time Objective): Bir arızadan sonra sistemleriniz en geç ne kadar sürede tekrar çalışmalı?
Muhasebe veritabanı için RPO bir saat olabilirken, arşiv klasörleri için bir gün yeterli olabilir. Bu ayrım hem maliyeti hem de yedekleme sıklığını belirler.
Yedeği test etmeyen, yedeği yok sayılır
Sahada en sık gördüğümüz sorun şudur: Yedekler alınıyor, ancak hiç geri yüklenmemiş. Bozuk, eksik ya da şifresi bilinmeyen yedekler felaket anında ortaya çıkar. Öneriniz:
- Ayda en az bir kez rastgele bir dosya veya klasörü geri yükleyin.
- Yılda en az bir kez kritik bir sunucuyu baştan sona geri yükleme tatbikatı yapın.
- Yedekleme raporlarını her gün kontrol eden bir sorumlu belirleyin.
Sonuç
3-2-1 kuralı karmaşık değildir, ama disiplin gerektirir. Doğru donanım, otomatik zamanlama, değiştirilemez bir kopya ve düzenli testlerle; veri kaybı bir felaket olmaktan çıkar, birkaç saatlik bir aksaklığa dönüşür.
Mevcut yedekleme düzeninizi birlikte gözden geçirmek ve 3-2-1'e uygun bir yapı kurmak için bize ulaşabilirsiniz.